oct. 2026
SOC pour des serveurs impossibles à corriger
La détection et la réponse d'une ambassade dont les serveurs Windows 2016 restent en SMBv1 : une seule règle de corrélation décide entre bannir l'IP et isoler le serveur.
Preuves
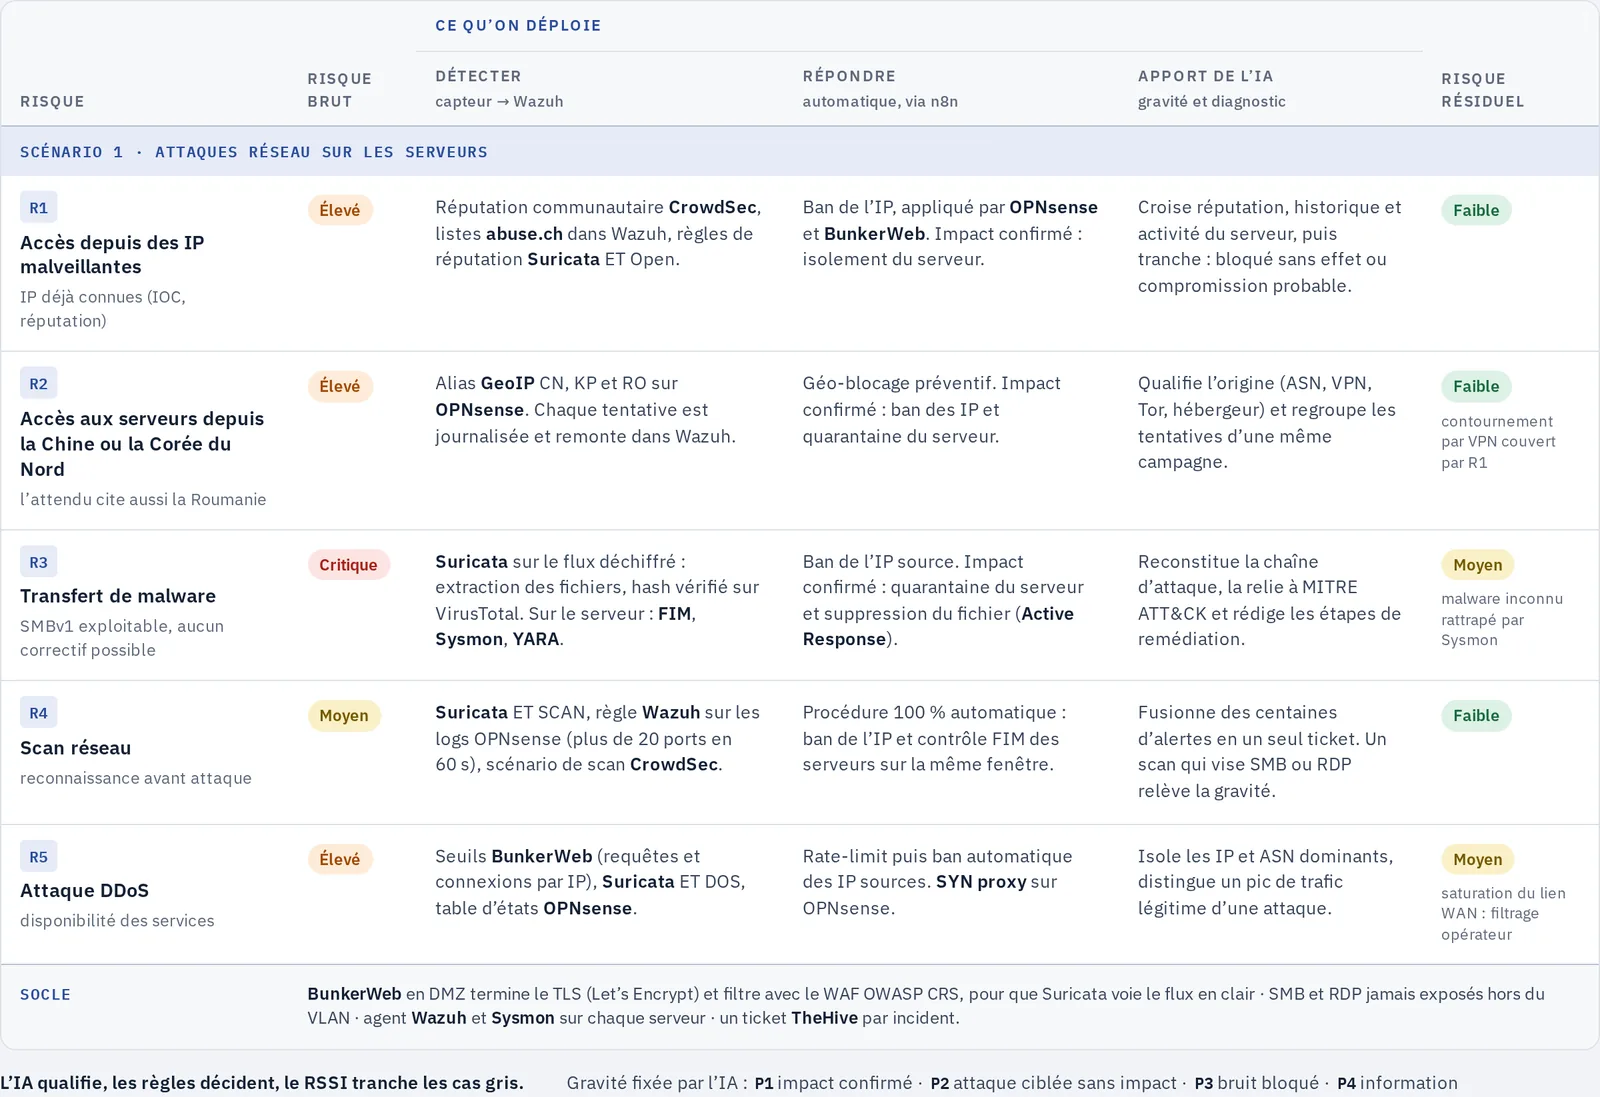
- 5risques couverts, chacun avec son risque résiduelSource : tableau risques et parades
- 5 minde fenêtre de corrélation entre alerte réseau et posteSource : règle portée par n8n
- 10composants open source, aucune donnée hors siteSource : architecture
Démonstration
La démonstration interactive se charge avec JavaScript.
Ce que j'ai fait
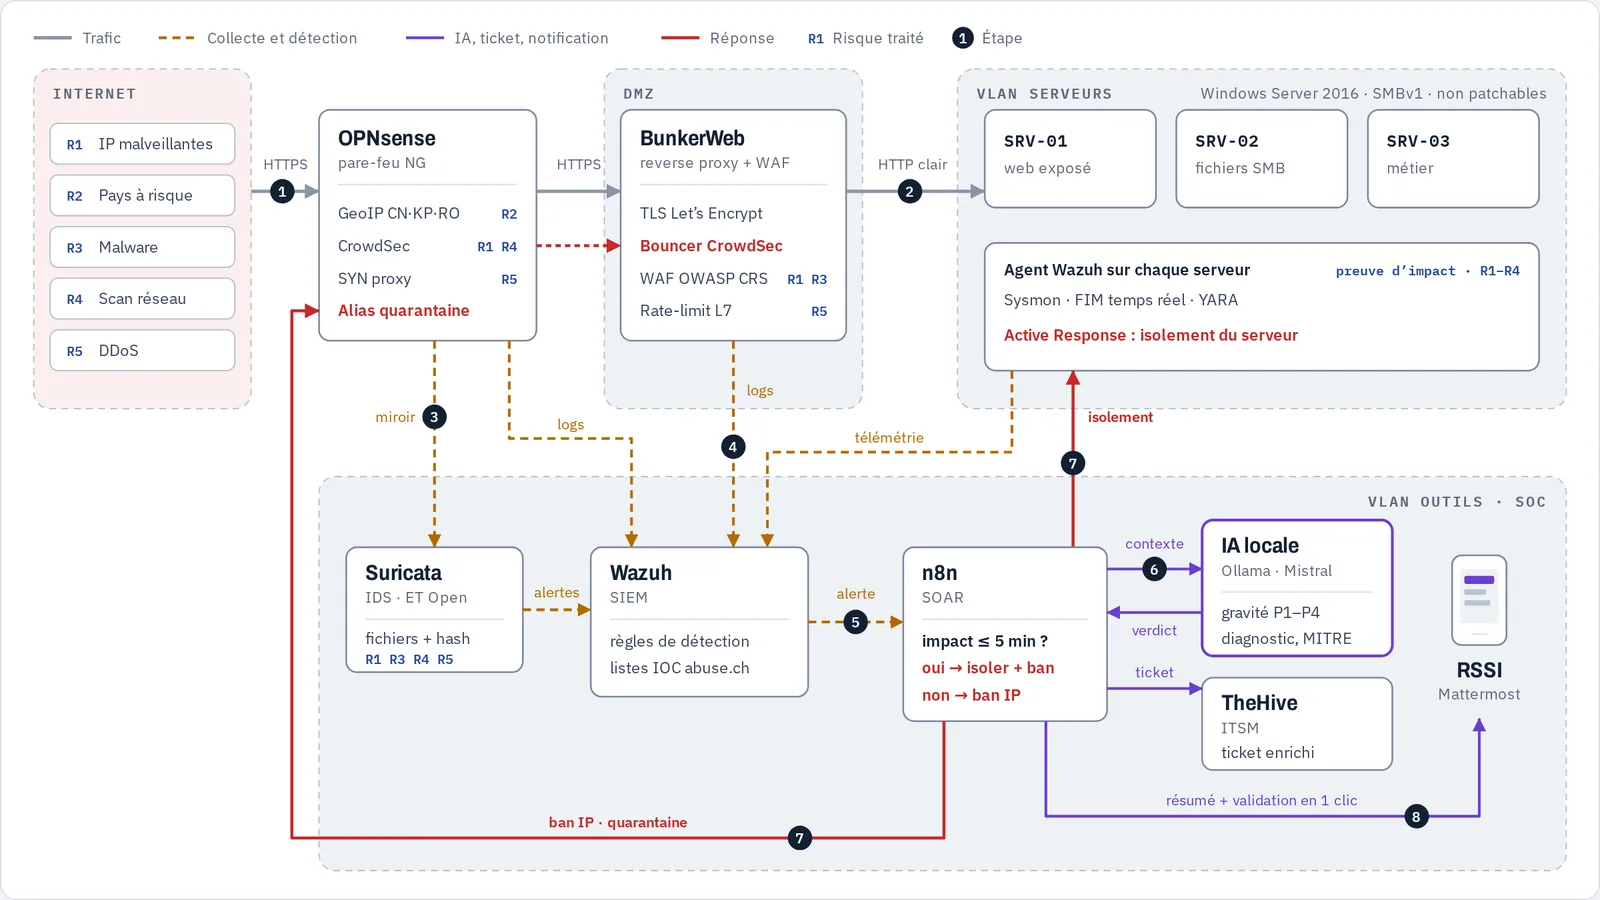
- Capteurs : OPNsense (GeoIP, CrowdSec, SYN proxy), BunkerWeb en DMZ avec le WAF OWASP CRS, Suricata sur une copie du trafic, agents Wazuh avec Sysmon, FIM et YARA.
- Corrélation dans n8n : Wazuh ne sait pas relier l'IP visée par une alerte réseau à un événement d'agent, n8n interroge donc l'indexer Wazuh.
- Réponse : l'IP est bannie automatiquement si rien ne se passe sur le serveur ; sinon le serveur est isolé, un dossier TheHive est ouvert et le RSSI valide en un clic.
- Qualification de chaque incident par une IA locale (Ollama et Mistral) : aucune donnée ne quitte l'ambassade.
Limites
- Travail de conception : aucune maquette n'a été déployée.
Outils et référentiels
- OPNsense
- CrowdSec
- BunkerWeb
- Suricata
- Wazuh
- Sysmon
- YARA
- n8n
- TheHive
- Mattermost
- Ollama
- MITRE ATT&CK
Compétences
- Détection et réponse
- Gouvernance et risques
- Réseau et cloisonnement