juil. 2026
Durcissement CIS de Windows Server 2022
Un Windows Server 2022 audité puis durci selon le CIS Benchmark v5.0.0, chaque mesure prouvée par un état avant et après.
Preuves
- 12 sur 13mesures demandées par le TP, durcies et prouvéesSource : audit scripté après durcissement, 03/07/2026
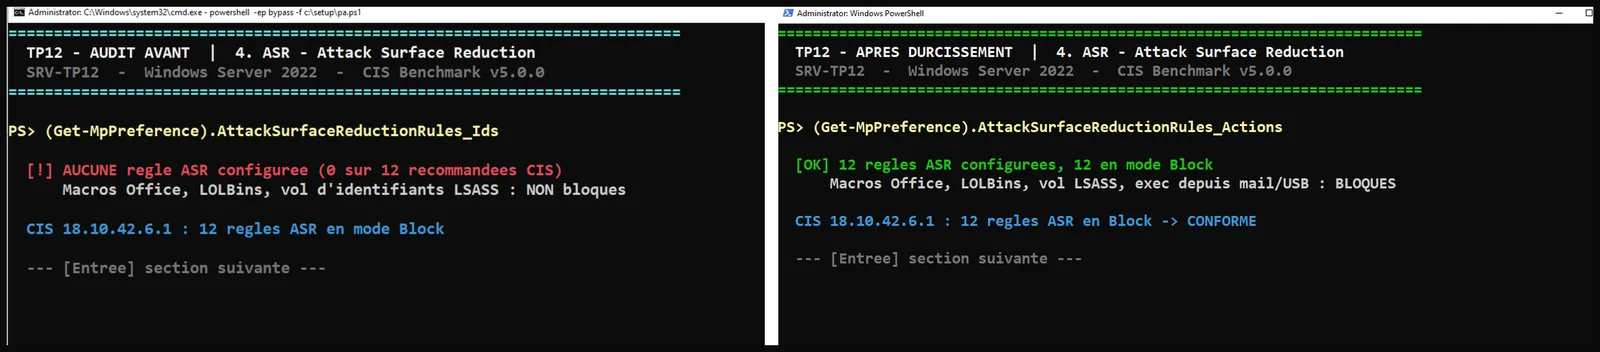
- 12règles de réduction de surface d'attaque (ASR) en blocageSource : audit après durcissement
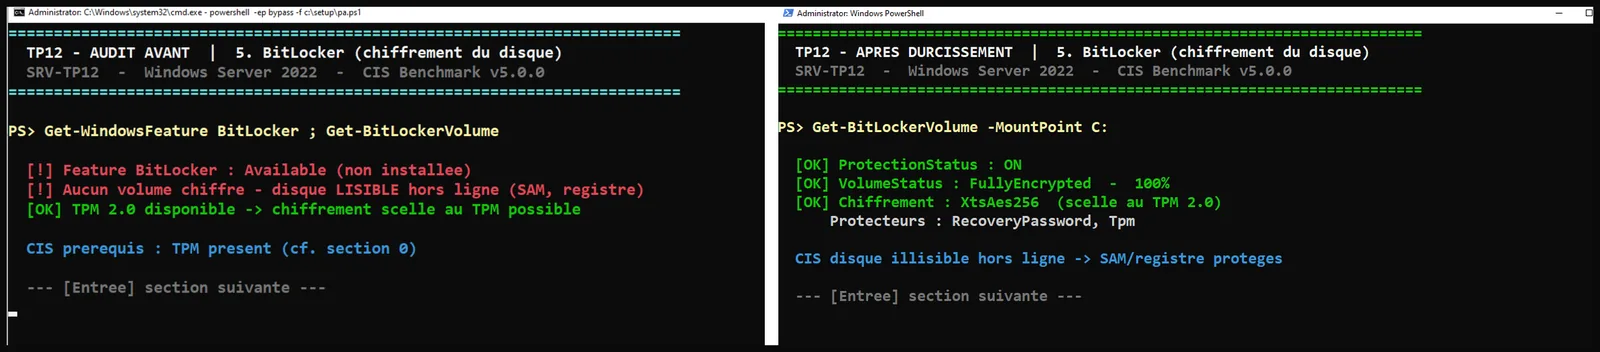
- XTS-AES 256BitLocker, volume entièrement chiffréSource : audit après durcissement
- 1limite documentée : Credential Guard en virtualisation imbriquéeSource : rapport, section 6
Vidéo
Démonstration
La démonstration interactive se charge avec JavaScript.
Ce que j'ai fait
- VM UEFI avec Secure Boot et vTPM 2.0 construite par IaC, avec des instantanés avant et après pour rejouer la démonstration.
- Audit en lecture seule exécuté avant puis après le durcissement, par un script PowerShell.
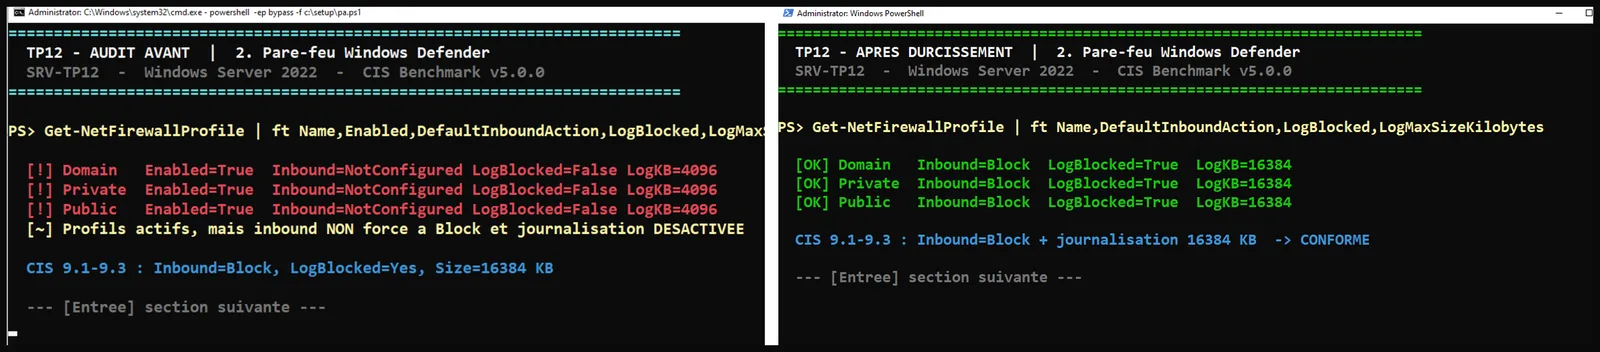
- Durcissement scripté : pare-feu, Defender et règles ASR, BitLocker, SMBv1, journalisation PowerShell, audit avancé, Spooler, RDP, WDigest, protection de LSASS, politique de comptes.
- Dossier de 8 pages qui donne la référence CIS de chaque mesure, et présentation de 10 diapositives.
Limites
- Les 13 mesures sont celles demandées par le TP, pas l'ensemble du benchmark.
- VBS et Credential Guard ont été testés en deux variantes : la VM se fige en virtualisation imbriquée, la limite est documentée.
- Le test de vidage mémoire de LSASS n'a pas été conservé : seuls la configuration et l'événement de démarrage protégé sont prouvés.
Outils et référentiels
- CIS Benchmark v5.0.0
- PowerShell
- secedit
- auditpol
- Defender ASR
- BitLocker
- TPM 2.0
- Proxmox VE
Compétences
- Durcissement
- Gestion des vulnérabilités