avr. – mai 2026
Forêt Active Directory : audit et durcissement
Une forêt AD à deux domaines vulnérabilisée, auditée avec PingCastle, durcie, puis cartographiée avec BloodHound.
Preuves
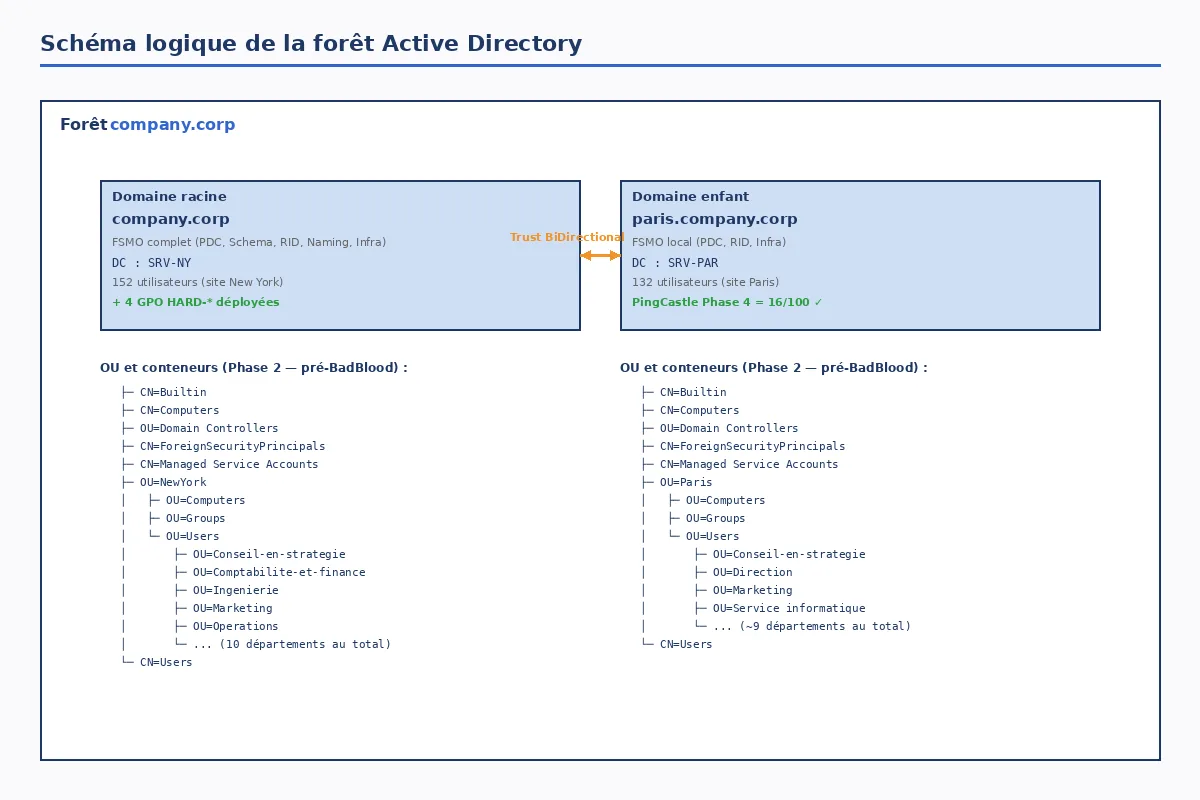
- 57 → 30score de risque PingCastle de mon domaine (racine)Source : rapports XML PingCastle, avril 2026
- 55 → 16score du domaine enfant, durci par mon binômeSource : rapport XML PingCastle, 01/05/2026
- 6vulnérabilités injectées et rattachées à MITRE ATT&CKSource : rapport, chapitre 9
- 284utilisateurs importés par un script idempotentSource : script d'import
Démonstration
La démonstration interactive se charge avec JavaScript.
Ce que j'ai fait
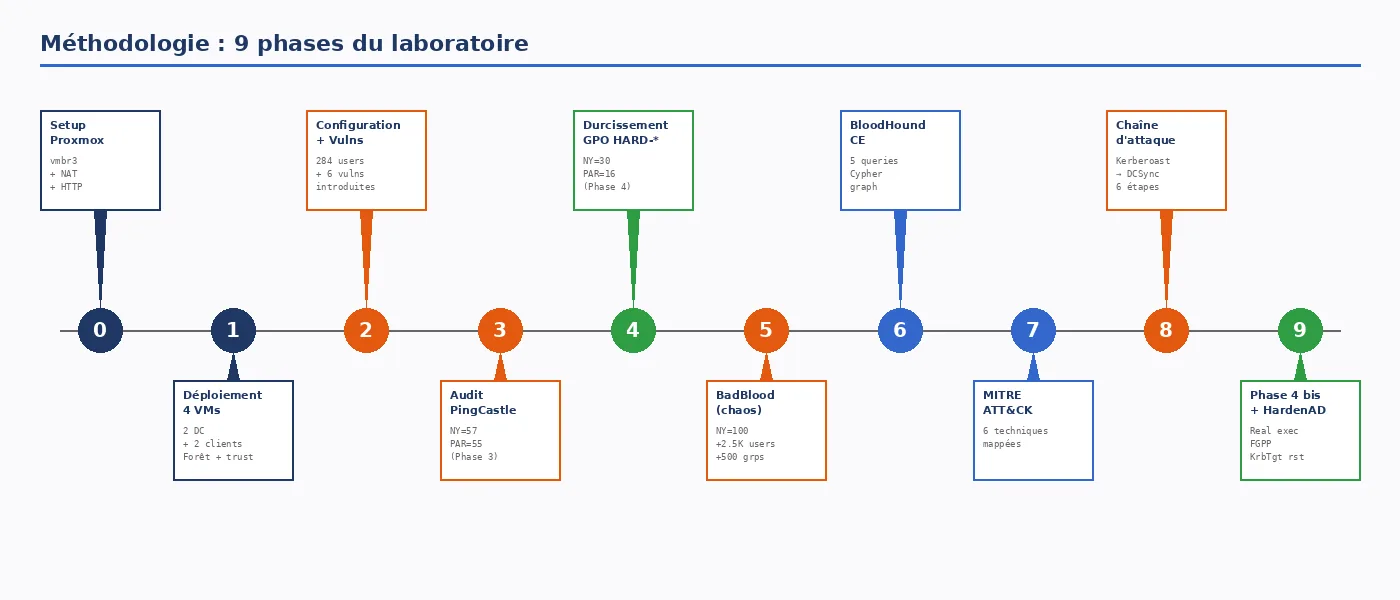
- 4 VM Windows Server 2022 et Windows 10 installées sans intervention : forêt company.corp et domaine enfant paris.company.corp.
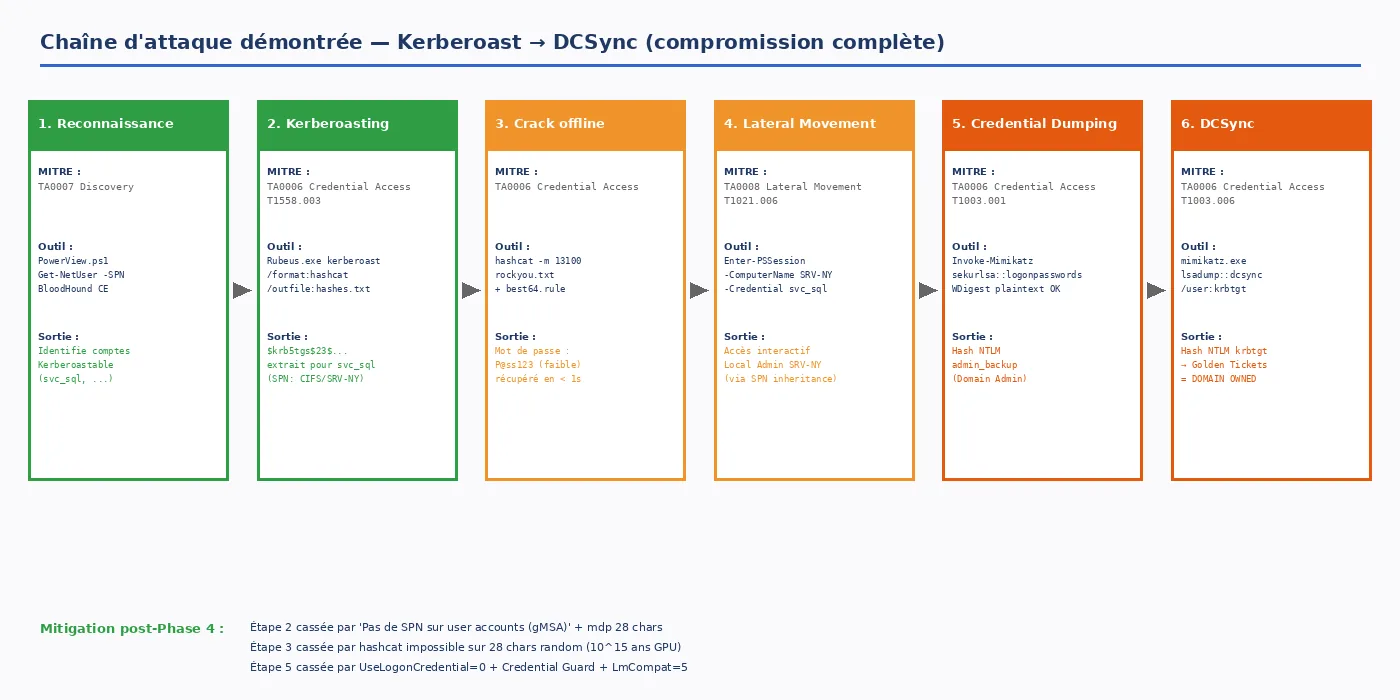
- 6 vulnérabilités introduites puis supprimées : Kerberoasting, AS-REP roasting, mot de passe dans une description, groupe Pre-Windows 2000, NTLMv1, WDigest.
- Durcissement par GPO (NTLMv2, signature LDAP et SMB, LSASS protégé, audit avancé), HardenAD, MachineAccountQuota à 0, corbeille AD.
- Mise à l'épreuve par BadBlood, collecte SharpHound et 5 requêtes Cypher dans BloodHound CE.
- Chaîne Kerberoast → DCSync reconstituée et rattachée à ATT&CK, matrice de conformité ANSSI.
Limites
- Le domaine racine plafonne à 30 : un seul contrôleur par domaine, et une réplication bloquée après la restauration d'un instantané (rollback USN).
- La chaîne d'attaque est une reconstitution, pas une exécution en direct.
- Conformité ANSSI : 28 contrôles sur 33 pleinement couverts, 5 partiellement.
Outils et référentiels
- Windows Server 2022
- AD DS
- GPO
- PowerShell
- PingCastle
- HardenAD
- BadBlood
- BloodHound CE
- MITRE ATT&CK
- ANSSI
Compétences
- Active Directory
- Durcissement
- Gestion des vulnérabilités