mars 2026
IAM d'une ESN : audit, modèle cible et lab
L'audit IAM d'une ESN fictive de 1 200 personnes, son modèle cible et un lab qui le démontre : SSO Keycloak, annuaire fédéré, coffre Vault et détection Wazuh.
Preuves
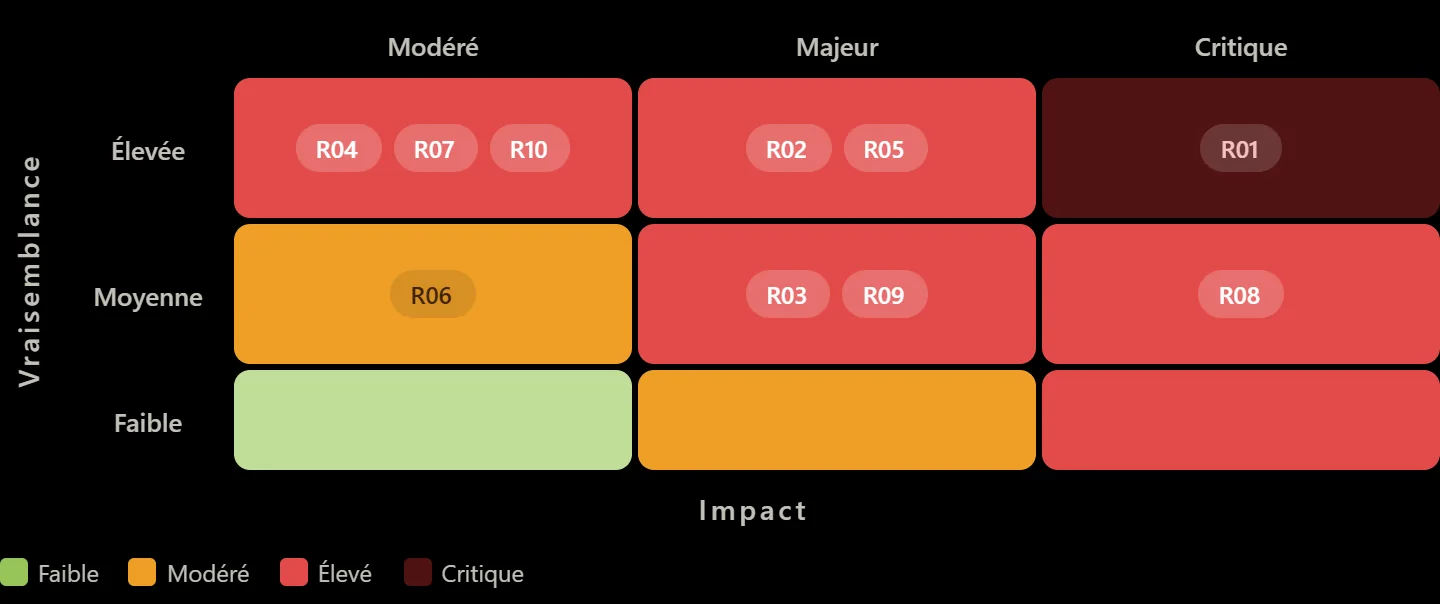
- 10risques IAM évalués selon l'ISO 27005, cartographiés en heat mapSource : matrice des risques
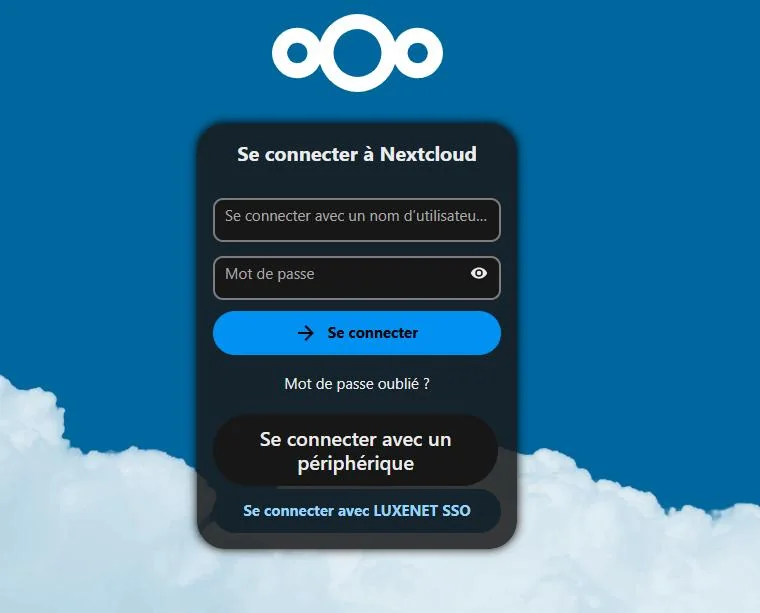
- 5applications en SSO OpenID Connect derrière KeycloakSource : lab Docker Compose
- 15règles de détection Wazuh dédiées aux événements IAMSource : lab, partie SIEM
- 14 moisde plan de déploiement en 5 phases, avec KPI et budgetSource : plan de mise en œuvre
Ce que j'ai fait
- Audit de l'existant, sur un cas fictif : comptes orphelins, MFA limité au VPN, pas de PAM, journaux gardés 30 jours, écarts ISO 27001 et RGPD.
- Analyse de risques ISO 27005 : 10 risques notés en vraisemblance et impact, puis cartographiés.
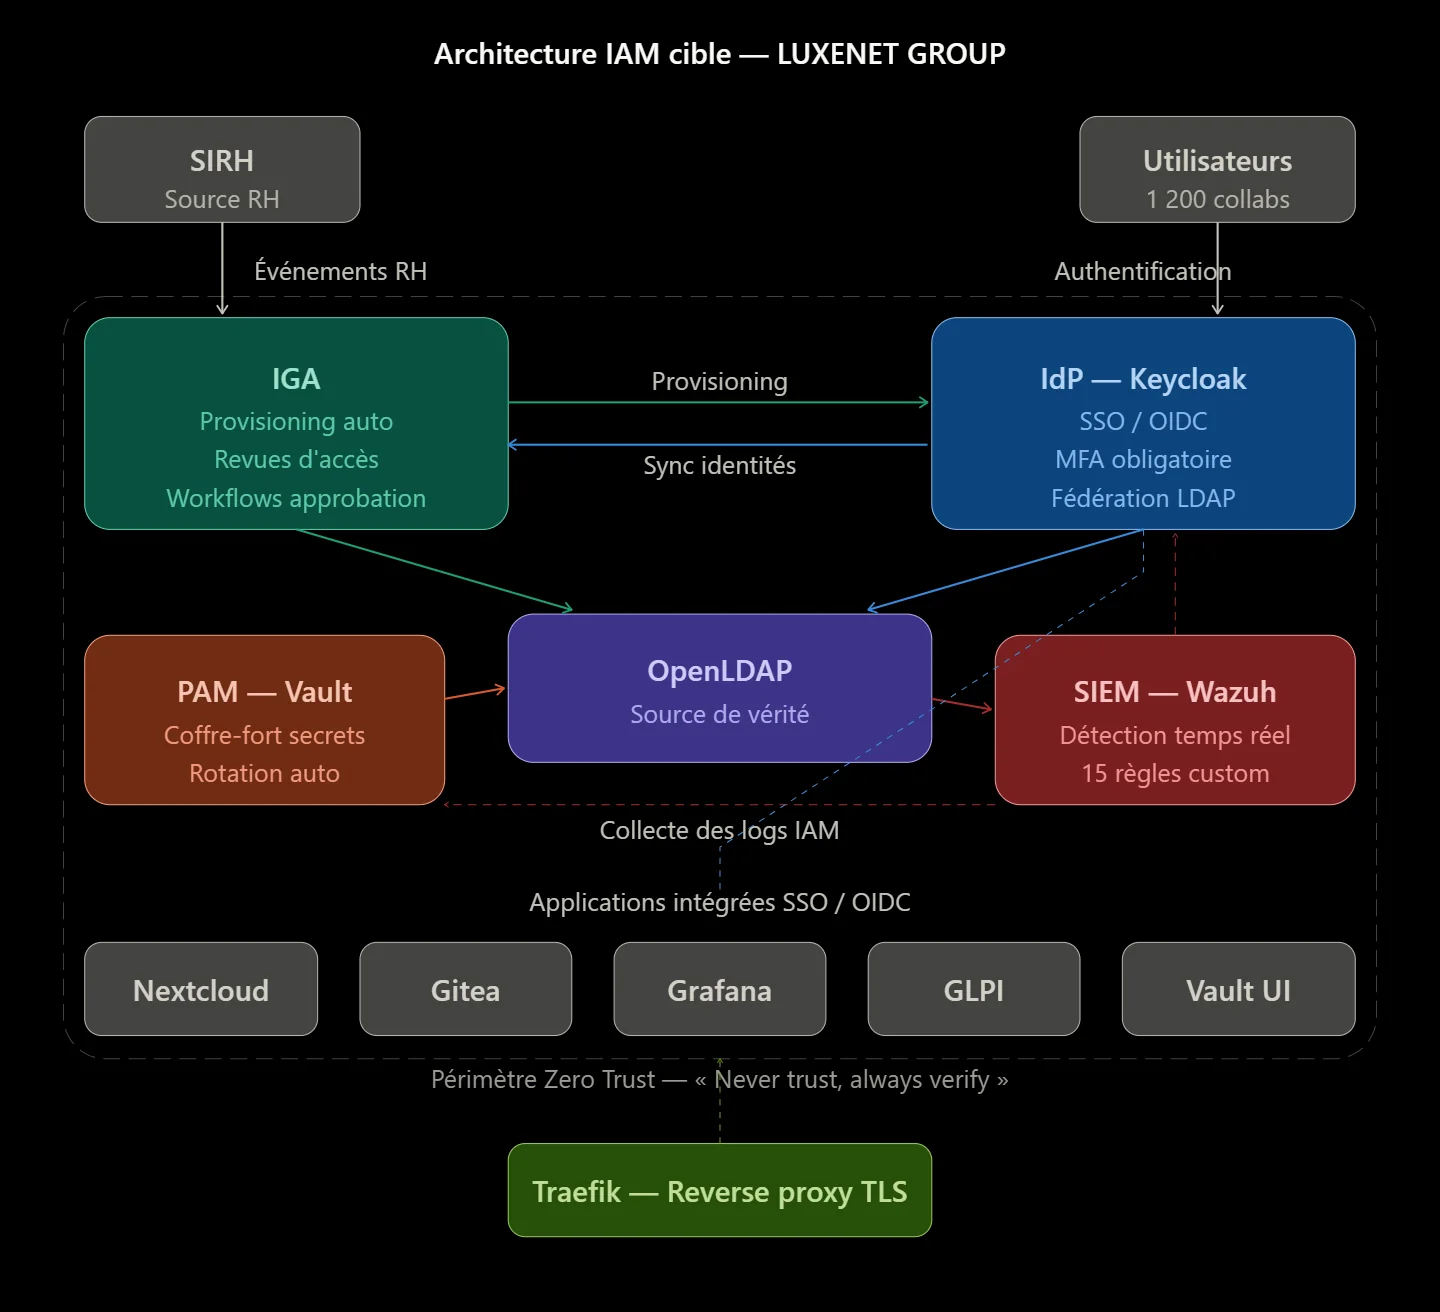
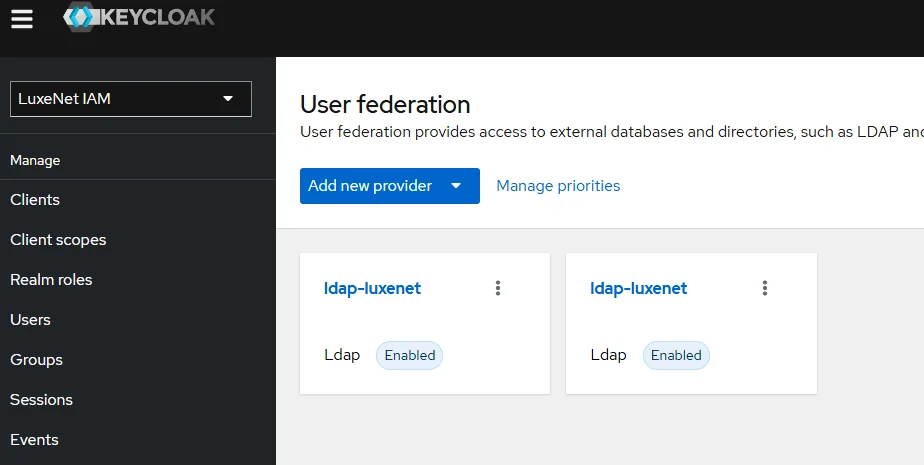
- Modèle cible : Keycloak comme fournisseur d'identité unique fédéré à l'annuaire, RBAC avec séparation des tâches, arrivées, mutations et départs automatisés, revues d'accès, PAM et MFA généralisé.
- Lab : OpenLDAP, Keycloak avec fédération LDAP bidirectionnelle et 10 rôles, HashiCorp Vault, Wazuh, et 5 applications en SSO (Nextcloud, Gitea, Grafana, GLPI, Vault).
- Plan en 5 phases sur 14 mois, budget de 300 à 455 k€, KPI (comptes orphelins de plus de 15 % à moins de 2 %, MFA de 10 % à 100 % des utilisateurs critiques) et programme de sensibilisation.
Limites
- Entreprise, chiffres d'audit et budget fictifs ; le lab tourne à l'échelle d'un environnement de test, avec 11 utilisateurs.
Outils et référentiels
- Keycloak
- OpenID Connect
- OpenLDAP
- HashiCorp Vault
- Wazuh
- Docker Compose
- Nextcloud
- Gitea
- Grafana
- GLPI
- ISO 27001
- ISO 27005
- RGPD
- ANSSI
Compétences
- Identités et accès
- Gouvernance et risques
- Détection et réponse